找回密码
 立即注册
搜索
查看: 558|回复: 0

财政部报告称,政府数据被“未经审查的第三方”持有。

[复制链接]

1460

主题

13

回帖

1万

积分

高级会员

积分
14434
发表于 2026-3-22 05:30:58 来自手机 | 显示全部楼层 |阅读模式
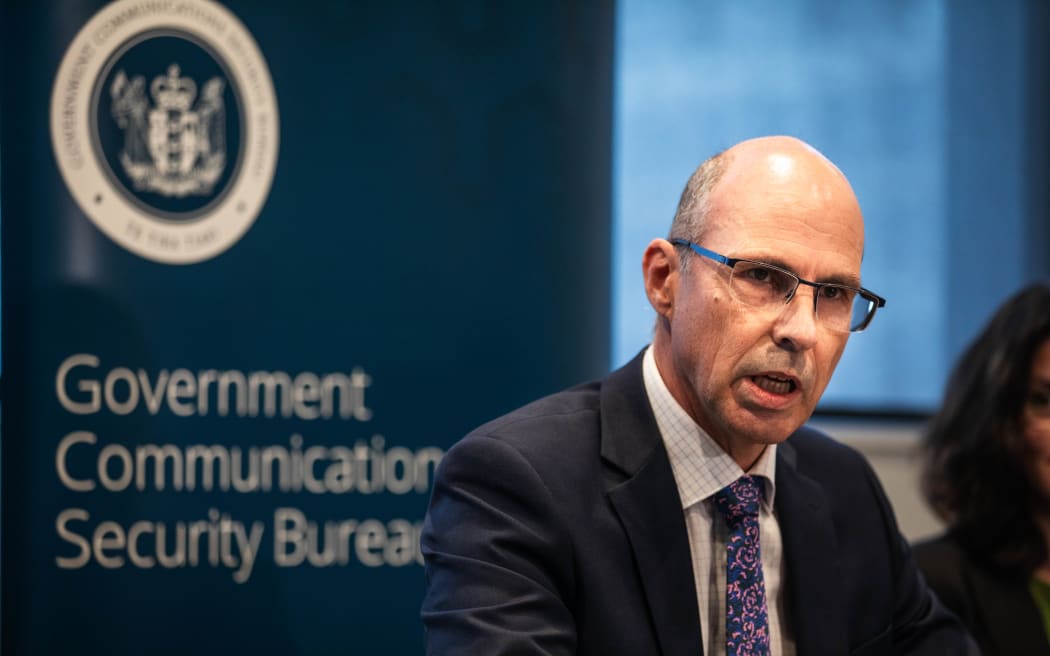
4KSPZ79_240326_Caucus_11_jpg.jpeg
政府通信安全局局长安德鲁·克拉克。 照片:RNZ / 塞缪尔·里尔斯通
政府通信安全局(GCSB)间谍机构处理财政部报告中指出的网络安全漏洞问题所花费的时间是正常时间的六倍。

去年的报告提到,政府数据“由未经审查的第三方管理或持有”。

它没有提供任何细节,所以新西兰广播电台(RNZ)去询问了这些细节。

总干事安德鲁·克拉克就花了 120 个工作日才作出回应表示道歉,而不是《官方信息法》(OIA) 规定的 20 个工作日。

随后,他几乎拒绝回答所有十几个问题。

克拉克表示,他们必须对事件和漏洞保密,否则人们不会与他们分享信息,而他们需要这些信息来应对威胁。

财政部报告称,政府机构持续对第三方供应商的产品和服务的安全性表示担忧,包括安全控制不力以及软件未打补丁。

2024年12月季度投资报告指出,“一些机构反映,供应商未经事先批准就将部分服务外包,这意味着政府数据由未经审查的第三方管理或持有。”此类报告通常在完成数月后才会公开发布。

报告指出,新西兰市场规模较小是其面临的一大难题。

报告在题为“其他新出现的问题”的标题下表示:“各机构评估认为,新西兰服务质量差可能是由于竞争较少,且与规模较大的市场相比,新西兰的合同规模较小,资源投入也较少所致。”

“由于竞争不足,加上一些供应商服务质量差,导致许多政府机构高度依赖少数几家供应商,一旦这些供应商遭遇网络安全事件,就会给整个公共部门的服务提供带来风险。”

许多政府机构越来越依赖美国大型科技公司的云计算服务。

新西兰广播电台(RNZ)询问了政府通信安全局(GCSB)、国家网络安全中心和内政部,究竟是哪些供应商出了问题。克拉克在回复中拒绝透露供应商姓名或提供任何相关信息。

“提供这些信息可能会对这些供应商产生商业影响”,因此以不合理地损害他人利益为由拒绝了该请求。

那么,那些发出警报的政府机构呢?

回复称:“我拒绝您请求中涉及的那些信息,这些信息此前已由各机构以保密方式提供给政府通信安全局(GCSB)”,否则可能会影响未来此类信息的提供。

未经审查的第三方并未被披露,财政部曾告知部长们存在的服务交付风险也未被披露。

GCSB拒绝提供风险信息,理由是“GCSB没有以您要求的方式或格式保存此信息”。

克拉克表示,数字化投资和采购方面的工作正在进行中。

当被问及采取了哪些措施时,他表示,国家网络安全中心提供了一系列建议,并且最近制定了“最低网络安全标准”,重点关注基础知识并鼓励良好做法。

此后的三份季度报告中均未再提及该威胁。

但其中也暴露出其他弱点,在截至 2025 年 9 月的最新季度报告中,财政部就曾因此受到批评。

报告称,许多数据和数字项目没有包含与网络安全管理或改进相关的信息。

报告继续批评财政部的投资管理系统,因为它没有认识到网络安全的持续成本,“使得”升级旧系统和从本地硬件转向“即服务”技术变得“困难”,而“我们知道后者可以提供更好的安全效果”。

“目前围绕资本和运营支出的融资规则和设置阻碍了各机构实现网络安全现代化和改进。”

政府首席数字官在 9 月份的季度报告中称,各机构采购 IT 系统或服务的方式“过时且分散”。六年前,财政部曾要求公共部门采取全政府统一的方式,以削减数十亿美元的 IT 升级费用。

GCSB 将 OIA 请求迟迟未得到回复归咎于咨询以及 RNZ 所称的“所请求的信息量”。

克拉克的三页回复大部分篇幅都在阐述拒绝提供信息的理由。

RNZ要求提供任何有关该威胁的报告,但没有收到。

克拉克为让大家久等而道歉。

“我们的回复……未能按时完成,对此我深表歉意。感谢您在我们完成回复期间的耐心等待。”
您需要登录后才可以回帖 登录 | 立即注册

本版积分规则

QQ|Archiver|手机版|小黑屋|天星国外社区 |网站地图

GMT+8, 2026-9-14 18:58 , Processed in 0.060982 second(s), 24 queries .

Powered by Discuz! X3.5

© 2001-2026 Discuz! Team.
快速回复 返回顶部 返回列表